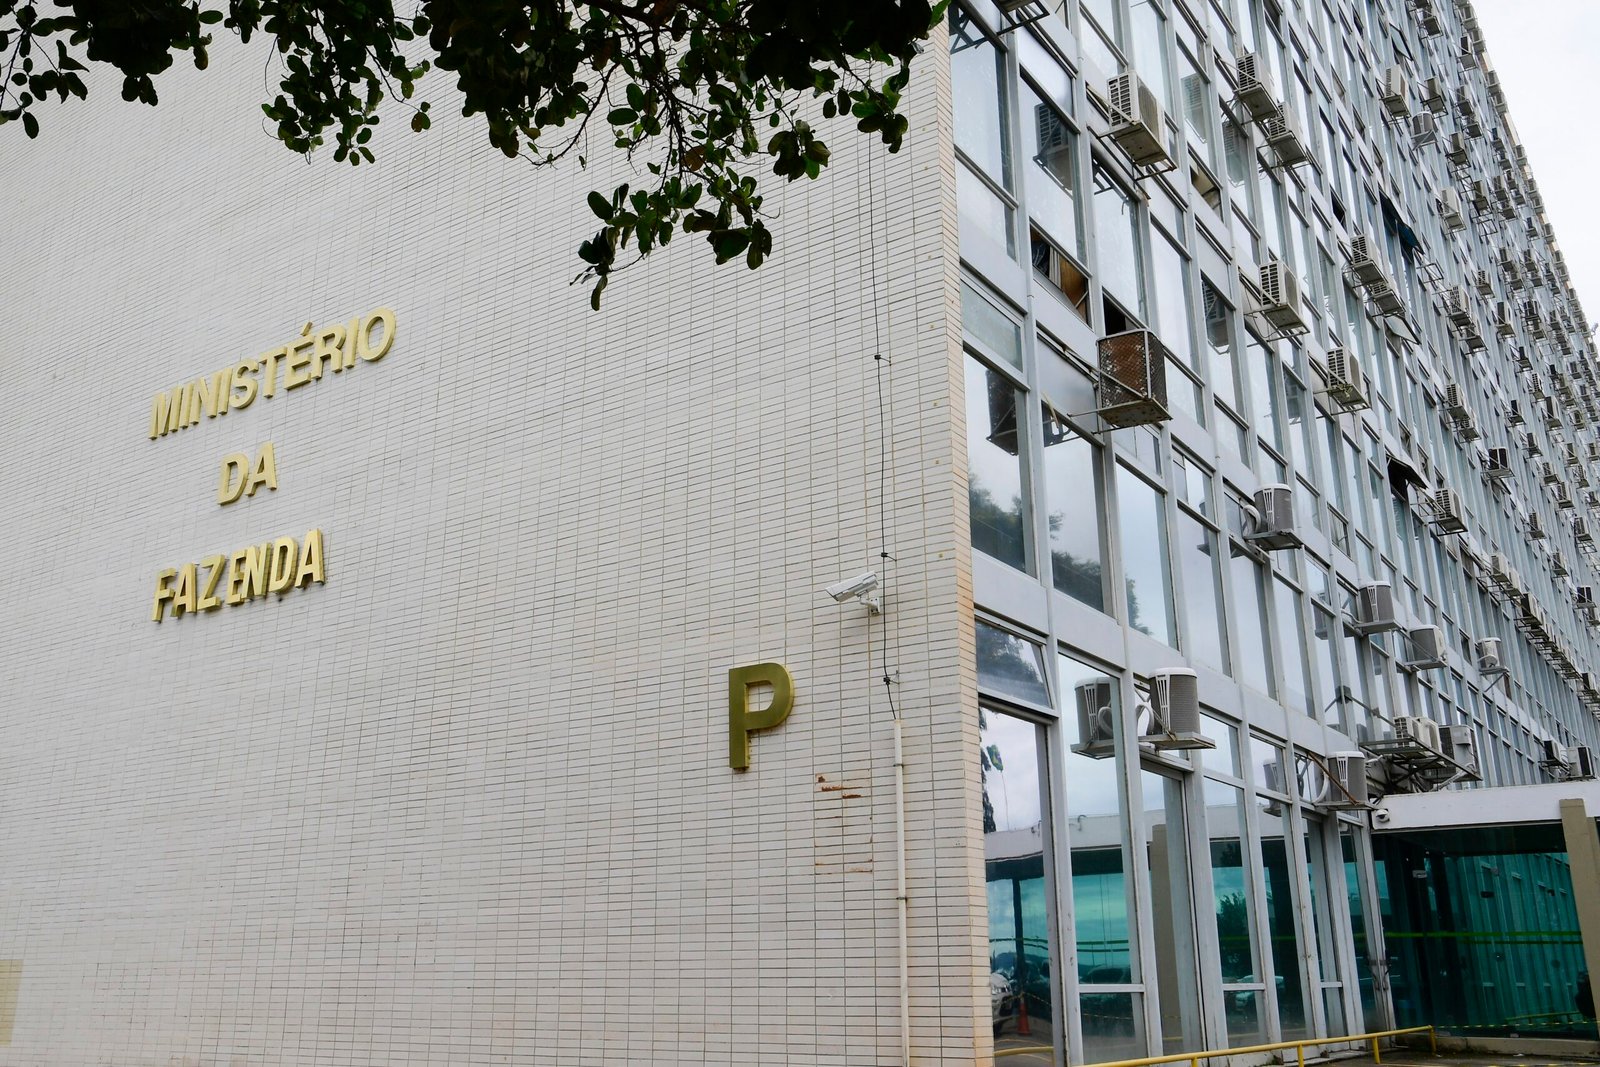
O Tesouro Nacional e a Caixa Vida e Previdência informaram nesta quinta-feira (12) incidentes de segurança que expuseram dados pessoais. No Tesouro, cerca de 30 mil cadastros de usuários e 4 mil chaves Pix foram acessados indevidamente. Na Caixa Vida e Previdência, empresa com a Caixa Seguridade entre os acionistas, a base cadastral dos 7,6 milhões de clientes ativos foi atingida. Os dois órgãos dizem não haver, até agora, indício de prejuízo financeiro.
Tesouro Nacional
Segundo a Secretaria do Tesouro, o incidente foi identificado em 4 de novembro e atingiu duas bases de dados. Uma reúne informações de usuários do portal e-Serviços, usado para solicitar e acompanhar serviços do órgão; nela foram acessados nomes, CPFs e e-mails de cerca de 30 mil cadastros. A outra, usada para consultas analíticas internas, continha cerca de 4 mil chaves Pix de destinatários, além de dados de pagamentos já realizados.
O Tesouro afirma que não houve impacto financeiro nem comprometimento de sistemas estruturantes e que os mecanismos de segurança permitiram identificar e conter o acesso. O órgão reforçou o monitoramento, adotou medidas adicionais de proteção e abriu investigação técnica para determinar a origem e a extensão do caso. A ocorrência foi comunicada à Autoridade Nacional de Proteção de Dados (ANPD) e ao Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov). O Tesouro alerta que as informações podem ser usadas por golpistas para dar credibilidade a abordagens fraudulentas, inclusive se passando por órgãos públicos, e recomenda atenção a contatos que peçam dados pessoais, senhas ou pagamentos.
Caixa Vida e Previdência
Em comunicado ao mercado, a Caixa Seguridade informou que o ataque à Caixa Vida e Previdência foi identificado em 6 de novembro e divulgado só agora. Houve acesso não autorizado aos sistemas e cópia de dados pessoais e cadastrais para fora do ambiente da companhia. Foram expostos nomes e CPFs e, em parte dos registros, endereços, telefones, e-mails e datas de nascimento.
A empresa diz não haver indício de que dados financeiros ou de autenticação, como valores de apólices, saldos de previdência, informações bancárias e senhas, tenham sido comprometidos. Depois de bloquear os mecanismos usados no ataque, adotou medidas adicionais de proteção e iniciou uma perícia forense com consultoria especializada. Clientes com telefone ou e-mail expostos e integrantes de grupos vulneráveis estão sendo avisados, e foi criado um canal de atendimento por e-mail. A ANPD informou que analisa as medidas adotadas, em especial as de transparência e de mitigação de danos, e que poderá pedir esclarecimentos adicionais.
Instabilidade no Pix da Caixa
Na mesma quinta-feira, o Pix da Caixa teve instabilidade, com mais de mil reclamações no site Downdetector às 13h. Não há indicação de relação entre a falha e o ataque, e a Caixa não havia respondido até o fechamento da reportagem consultada.
O que ainda não se sabe
Nenhum dos dois comunicados identifica os autores nem o método usado, e as investigações técnicas seguem em andamento. As informações sobre o alcance dos ataques são as divulgadas pelo Tesouro e pela Caixa Seguridade, e não foram verificadas de forma independente pelo OsPoderes.